

À l’heure où tous nos faits et gestes sont espionnés en ligne, Android 17 propose une nouveauté bienvenue. Les opérateurs ne pourront plus savoir quel site vous visitez depuis votre smartphone avec cette mise à jour majeure.

- Android 17 active Encrypted Client Hello pour cacher aux opérateurs le nom des sites visités depuis un smartphone.
- Orange, SFR, Bouygues Telecom et Free ne verront plus que l’adresse IP et le volume de données, mais il faut Android 17 et des sites compatibles.
- La mise à jour ajoute aussi des protections contre le scan du réseau domestique, les faux certificats et les attaques par fausses antennes 2G.
En clair, Orange, SFR, Bouygues Telecom et Free ne sauront plus où vous naviguez via le chiffrement Encrypted Client Hello activé via Android 17. Il s’agit d’une première pour un OS mobile, mais attention, puisque cette protection a des conditions.
Pourquoi les opérateurs ne sauront plus quels sites vous visitez ?
Vous pensiez que le cadenas HTTPS suffisait ? Pas tout à fait. Le contenu des pages que vous visitez est chiffré, mais pas le nom du site où vous vous trouvez. Bram Bonné, ingénieur logiciel chez Google, et Shuaibo Huang, chef de produit Android, l’expliquent. « Lorsque vous visitez un site web ou utilisez une application, même si la connexion est chiffrée par HTTPS, les noms de domaine des sites que vous visitez restent visibles pour les opérateurs réseau et les espions. »
Votre opérateur sait donc si vous êtes allé sur un site de rencontres, des plateformes réservées aux adultes ou toute autre page. Et ces métadonnées ont de la valeur puisqu’elles permettent de dresser votre profil complet pour les annonceurs, voire du hameçonnage de la part des pirates.
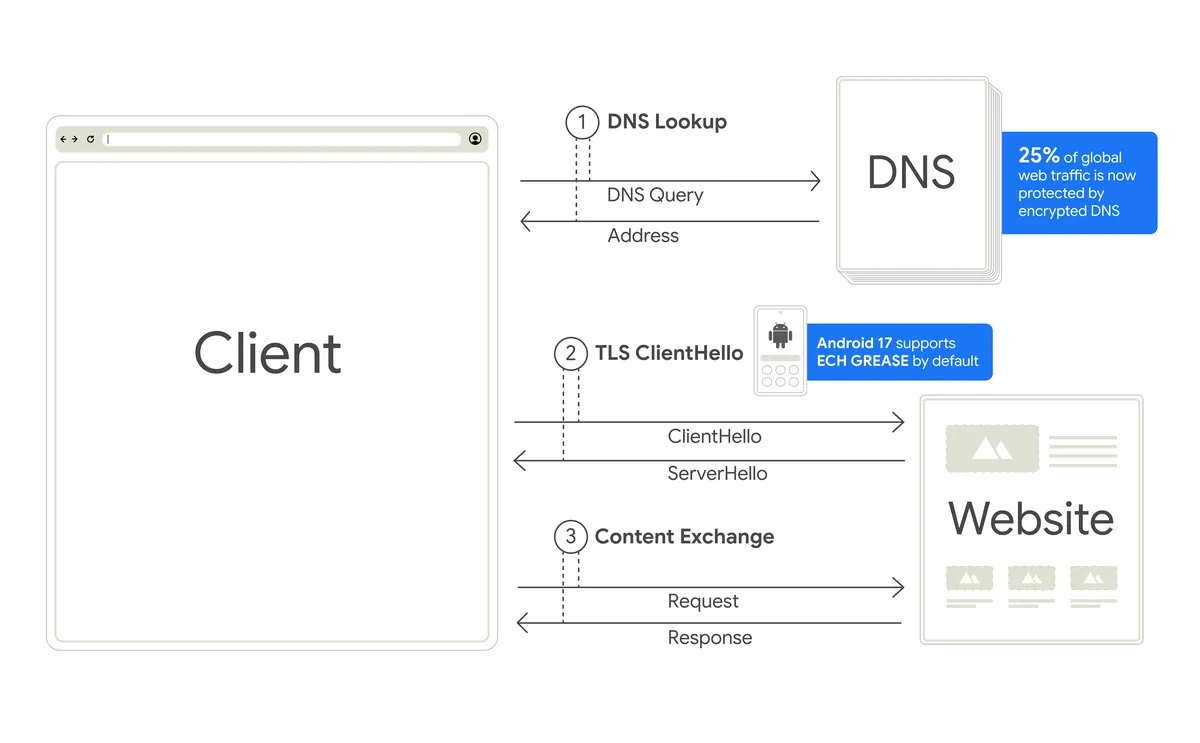
Encrypted Client Hello chiffre le nom de domaine dès le premier échange avec le serveur avec une clé que ne connaît que le site de destination. La technologie fonctionne avec le DNS privé et masque le nom des sites visités. Résultat, les opérateurs ne voient plus que l’adresse IP, qui peut correspondre à un réseau de diffusion intermédiaire comme Cloudflare, et le volume de données échangées.
C’est une première pour un système d’exploitation mobile aussi largement adopté. En 2023, Chrome et Firefox l’ont ajouté à leur navigateur et Android compte bien l’étendre à toutes les applications.
Une solution robuste pour mieux protéger la vie privée
Pour rappel, la bêta d’Android 17 fut lancée sur les Pixel et la version stable est disponible depuis juin pour cette gamme de smartphones Google. Tout n’est pas parfait puisque déjà il faut Android 17 et plusieurs smartphones notamment de Xiaomi, Redmi et Poco n’auront pas droit à la mise à jour majeure. Ensuite, tous les sites ne sont pas compatibles avec ce chiffrement.
L’autre problème, c’est qu’un opérateur pourrait repérer les connexions protégées parmi les autres. Mais Jigsaw, une unité de Google spécialisée dans la sécurité et la vie privée en ligne, a une parade. Android 17 envoie de fausses extensions chiffrées à tous les sites, un mécanisme que l’on appelle ECH GREASE. Pour faire simple, toutes les connexions que vous effectuerez se ressembleront, qu’elles soient protégées ou non.
Jigsaw a testé cette solution sur les 10 000 sites les plus visités à travers 740 fournisseurs d’accès dans 202 pays et aucun blocage. Les développeurs d’applications n’auront qu’à passer à la bibliothèque OkHttp 5.5.0 pour l’activer.
Mais ce n’est pas tout, puisque Android 17 protégera aussi le réseau domestique. Les applications demanderont désormais la permission de scanner ou de contacter les autres appareils de votre maison. Certaines applications dressent l’inventaire de tous les appareils connectés chez vous pour mieux profiler votre foyer. D’où cette solution d’Android 17.
La transparence des certificats sera aussi activée par défaut. Tous les certificats des sites passent par un registre public, ce qui complique la tâche des contrefaçons.
D’autres protections seront disponibles avec Android 17
Et puis n’oublions pas la 5G, puisque les escrocs utilisent de fausses antennes SMS blasters. Il s’agit de boîtiers qui forcent les smartphones aux alentours à quitter la 4G ou la 5G pour un réseau 2G sans protection. Ensuite, les pirates envoient des SMS de hameçonnage qui passent tous les filtres.
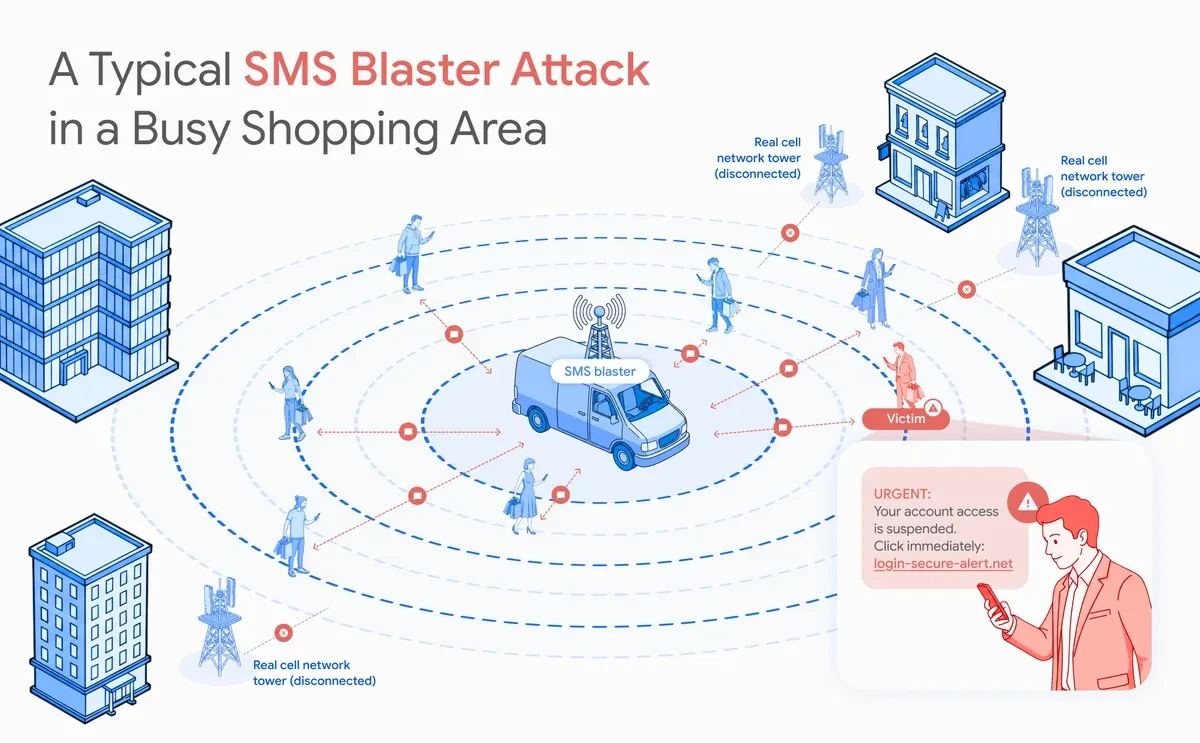
Android 17 permettra donc aux opérateurs de couper la 2G par défaut chez leurs abonnés. « Pour les opérateurs qui participent, cela élimine d’emblée cette surface d’attaque héritée », explique Google. Pour le moment, pas d’opérateur partenaire cité.
Quant à la France, la question ne se pose pas puisque ces prochains mois, Orange éteindra définitivement sa 2G sur tout le territoire métropolitain. Avant la fin de l’année, SFR et Bouygues Telecom feront de même. Pour Free, l’opérateur n’a jamais eu son propre réseau 2G.
Bref, reste à attendre Android 17 chez les différents constructeurs comme Samsung avec One UI ou encore Xiaomi qui a déjà listé plus de 70 appareils Xiaomi, Redmi et Poco compatibles avec HyperOS 4. Android 17 protégera donc un peu plus la vie privée et le regard qu’auront les opérateurs sur les sites que vous visitez. Ils ne garderont que le volume de vos données et l’adresse IP des serveurs contactés.
Source : Google

Un avis, une expérience, un désaccord ? La discussion est ouverte.